





Glasfasernetzwerksicherheit auf der physikalischen Ebene: Was Ihr Verbindungsbudget verbirgt
 Jul 27, 2026|
Die Frage, die niemand im Team laut beantworten möchte
Eine häufige Betriebsfrage ist, wie man abnormales physikalisches Verhalten auf einer SFP-basierten Glasfaserverbindung erkennen kann: Abhören, Störungen oder ein nicht autorisierter Splitter im Pfad. Die übliche erste Annahme ist, dass jeder Eingriff zu einem kurzen Ausfall oder einem offensichtlichen Abfall der Empfangsleistung führen würde. Diese Annahme ist verständlich, hinterlässt jedoch eine Lücke in vielen Sicherheitsplänen für Glasfasernetzwerke in Unternehmen.
Das Problem ist nicht ein Mangel an allgemeiner Netzwerkkompetenz. Es handelt sich um ein Überwachungsmodell, das auf Verbindungsstatus und Alarmgrenzen des Herstellers basiert und nicht auf kleinen, dauerhaften Änderungen im physischen Pfad.
Laboruntersuchungen haben gezeigt, dass optische Signale abgefangen werden können, ohne dass eine Verbindung unterbrochen wird oder ein offensichtlicher Servicealarm ausgelöst wird. Einige vorgeschlagene aktive Techniken lassen sich möglicherweise auch nur schwer von der herkömmlichen Leistungsüberwachung unterscheiden. Die operative Schlussfolgerung ist enger, aber wichtig: Eine stabile Verbindung schließt an sich nicht das Abfangen auf der physischen Ebene aus.
Dieses Stück bleibt bei Schicht 0 und Schicht 1. Es behandelt nicht die ONT-Firmware, die Anmeldeinformationen der Verwaltungsebene oder alles, was passiert, nachdem das Licht zu einem Frame geworden ist. Diese Grenze ist wichtig, da physischer Zugriff, optisches Verhalten und Routenüberwachung andere Kontrollen erfordern als die Sicherheit von Routern oder Managementebenen.
Wo Schicht 0 tatsächlich lebt
In wissenschaftlichen Arbeiten wird dieses Thema unter „Physical Layer Security in optischen Netzwerken“ zusammengefasst. In einer Betriebsbesprechung hat es einen kürzeren Namen: alles, was schief gehen kann, bevor das Signal einen Port erreicht, den Sie besitzen.
Die Belichtungsfläche einer optischen Verbindung ist nicht das Kabel. Es ist jeder Punkt, an dem das Kabel für eine Person mit einem Spleißset und vierzig Minuten erreichbar ist.
Ausgehend vom Rack verläuft diese Liste durch Patchfelder und Querverbindungsrahmen innerhalb der Anlage, dann durch den Gebäudeeingang und den Abgrenzungspunkt, dann durch Leitungen und Innenrohre, dann durch Handlöcher, Gewölbe und Mannlöcher entlang der Strecke, dann durch Spleißgehäuse an jeder Verbindungsstelle und an jedem Abzweig, dann durch die eigenen Besprechungsräume und Zentralbüros des Transportunternehmens und schließlich, für alle auf einer gemieteten Wellenlänge oder auf einer internationalen Verbindung, das U-Boot-Segment. Der physische Umfang der Glasfasernetzwerksicherheit wird durch diese Kette definiert, und wichtige Angriffspunkte liegen oft außerhalb der Geräte, die Sie direkt besitzen.
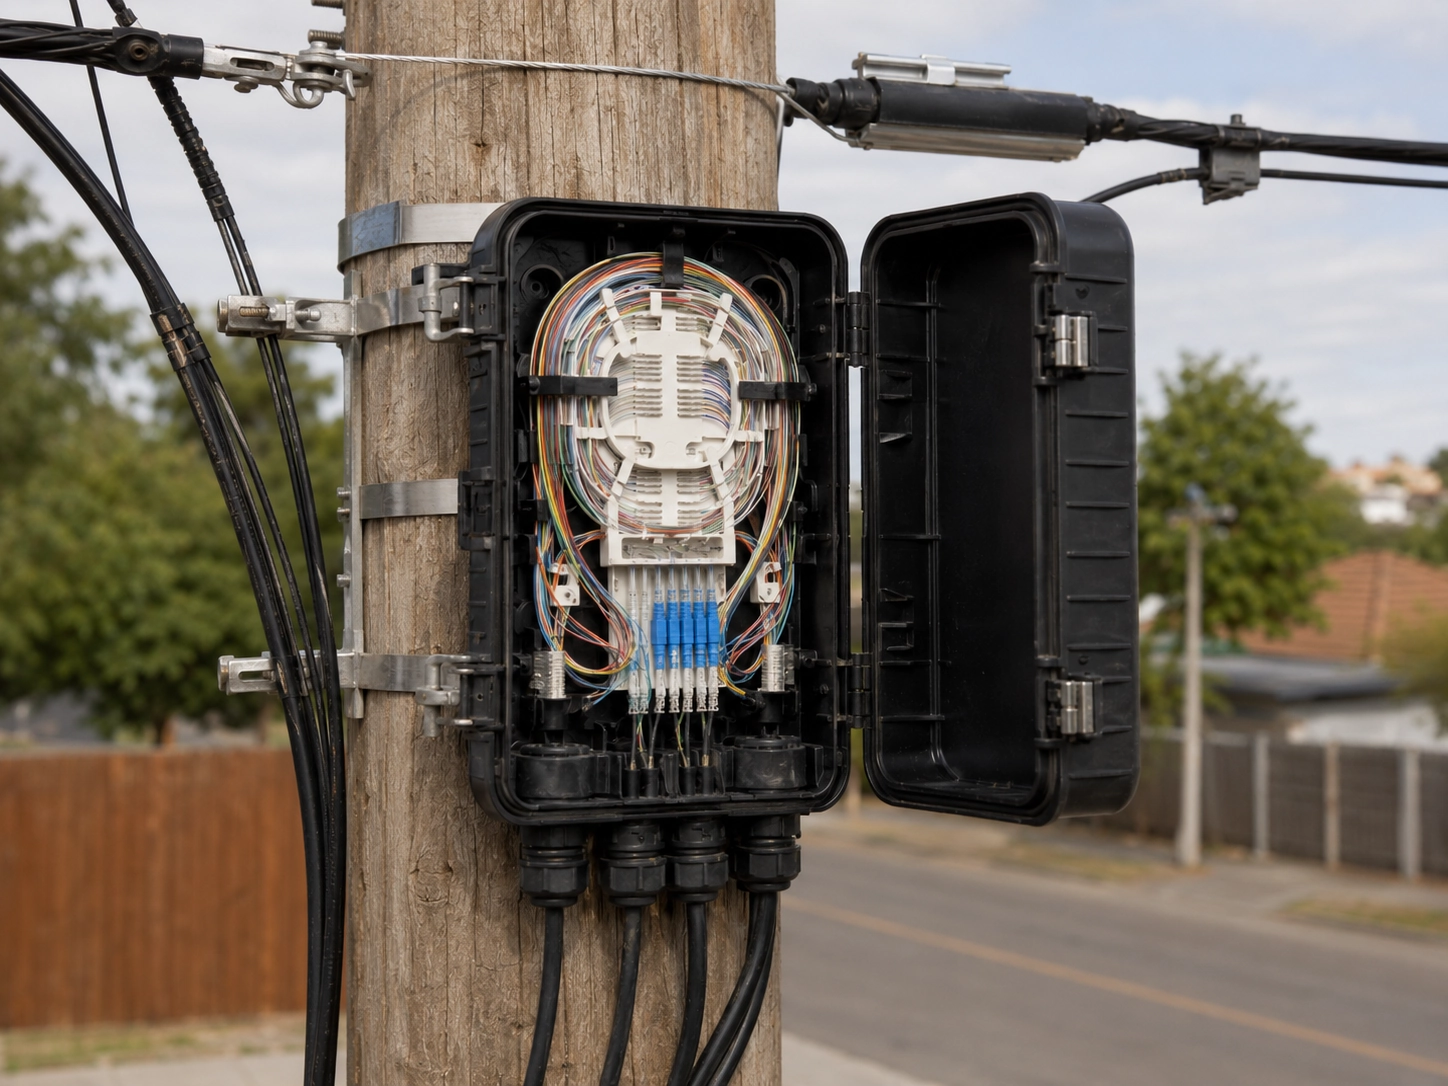
Spleißgehäuse verdienen eine eigene Linie, da sie der einzige Expositionspunkt sind, den Ihre eigene Baupraxis schafft. Jede Verbindung ist ein Gehäuse, das sich öffnet, und ein Gehäuse, das sich öffnet, ist ein Gehäuse, das zweimal geöffnet werden kann: einmal von Ihrem Auftragnehmer und einmal von jemand anderem. Die Anzahl der Gehäuse ist daher eher eine Entwurfsvariable als eine feste Eigenschaft der Route, was sie zu einer der wenigen Sicherheitsentscheidungen für Glasfasernetzwerke macht, die getroffen werden, bevor das Kabel im Boden verlegt wird. Die zum Abschluss und zur Verbindung des Kabels verwendeten Methoden bestimmen, wie viele davon überhaupt vorhanden sind.
Zwei strukturelle Probleme machen die Situation noch schlimmer, als eine Bestandsaufnahme der Zugangspunkte vermuten lässt. Erstens kann es einfacher sein, Einstiegsschächte, Tresore und gemeinsame Treffpunkte zu lokalisieren, als sie kontinuierlich zu überwachen. Die zweite Möglichkeit ist institutioneller Natur: Auftragnehmer, Anlagenbetreiber und andere autorisierte Dritte können alle legitimen Zugang zu Teilen der Strecke haben. Ein vertretbarer Glasfasernetz-Sicherheitsplan behandelt daher jeden gemeinsam genutzten Standort als separate Kontrollgrenze, anstatt davon auszugehen, dass nur der Netzbetreiber und der Glasfaseranbieter das Glas erreichen können.
Wenn Sie Dark Fiber oder eine Wellenlänge über öffentliches Wegerecht leasen, haben Sie keine direkte Kontrolle über die zwischengeschaltete physische Anlage. Sie kontrollieren Ihre Endpunkte, während die Transparenz der Route von den Anbieterprozessen, Vertragsbedingungen und der Ihnen zur Verfügung stehenden Überwachung abhängt. Dieser Unterschied muss im Bedrohungsmodell explizit sein.
Vier Wege, wie Licht ohne Erlaubnis eine Faser verlässt
In der Fachliteratur wird die physikalische Faseranzapfung üblicherweise in vier praktische Mechanismen eingeteilt: Biegung, Inline-Spaltung, evaneszente Kopplung und V--Groove-Kopplung. Jedes davon verändert die Art und Weise, wie Licht begrenzt oder geleitet wird, aber das Ausmaß der Unterbrechung und des zusätzlichen Verlusts variiert erheblich je nach Methode, Faserkonstruktion und Installationsqualität. Diese Variation ist der Grund, warum die Sicherheit von Glasfasernetzwerken auf der physikalischen-Ebene auf gemessenem Verhalten und nicht auf einem einzigen universellen Alarmschwellenwert basieren muss.
| Mechanismus | Physischer Zugang erforderlich | Verkehrsunterbrechung | Typische Verlustsignatur | Praktische Erkennbarkeit |
|---|---|---|---|---|
| Makrobiege-/Clip--Kupplung | Pufferbeschichtung freigelegt, kein Schnitt | Keiner | Bruchteile eines dB, vom Bediener einstellbar | Sehr niedrig, liegt innerhalb des Randes |
| Optische Aufteilung (Inline-Koppler) | Schneiden und erneut-spleißen | Kurzer Ausfall während der Installation | Splitterverhältnis, typischerweise 1–5 % plus Spleißverlust | Moderat, das Installationsereignis ist sichtbar, wenn jemand zuschaut |
| Abklingende Kopplung | Verkleidung gedünnt oder poliert | Keiner | Sehr gering, wellenlängenabhängig | Sehr niedrig |
| V-Nutschnitt | Zu einer Rille geformte Faser | Keine, wenn es richtig gemacht wird | Geringe, aber dauerhafte Geometrieänderung | Niedrig, aber bei genauer Betrachtung sichtbar |
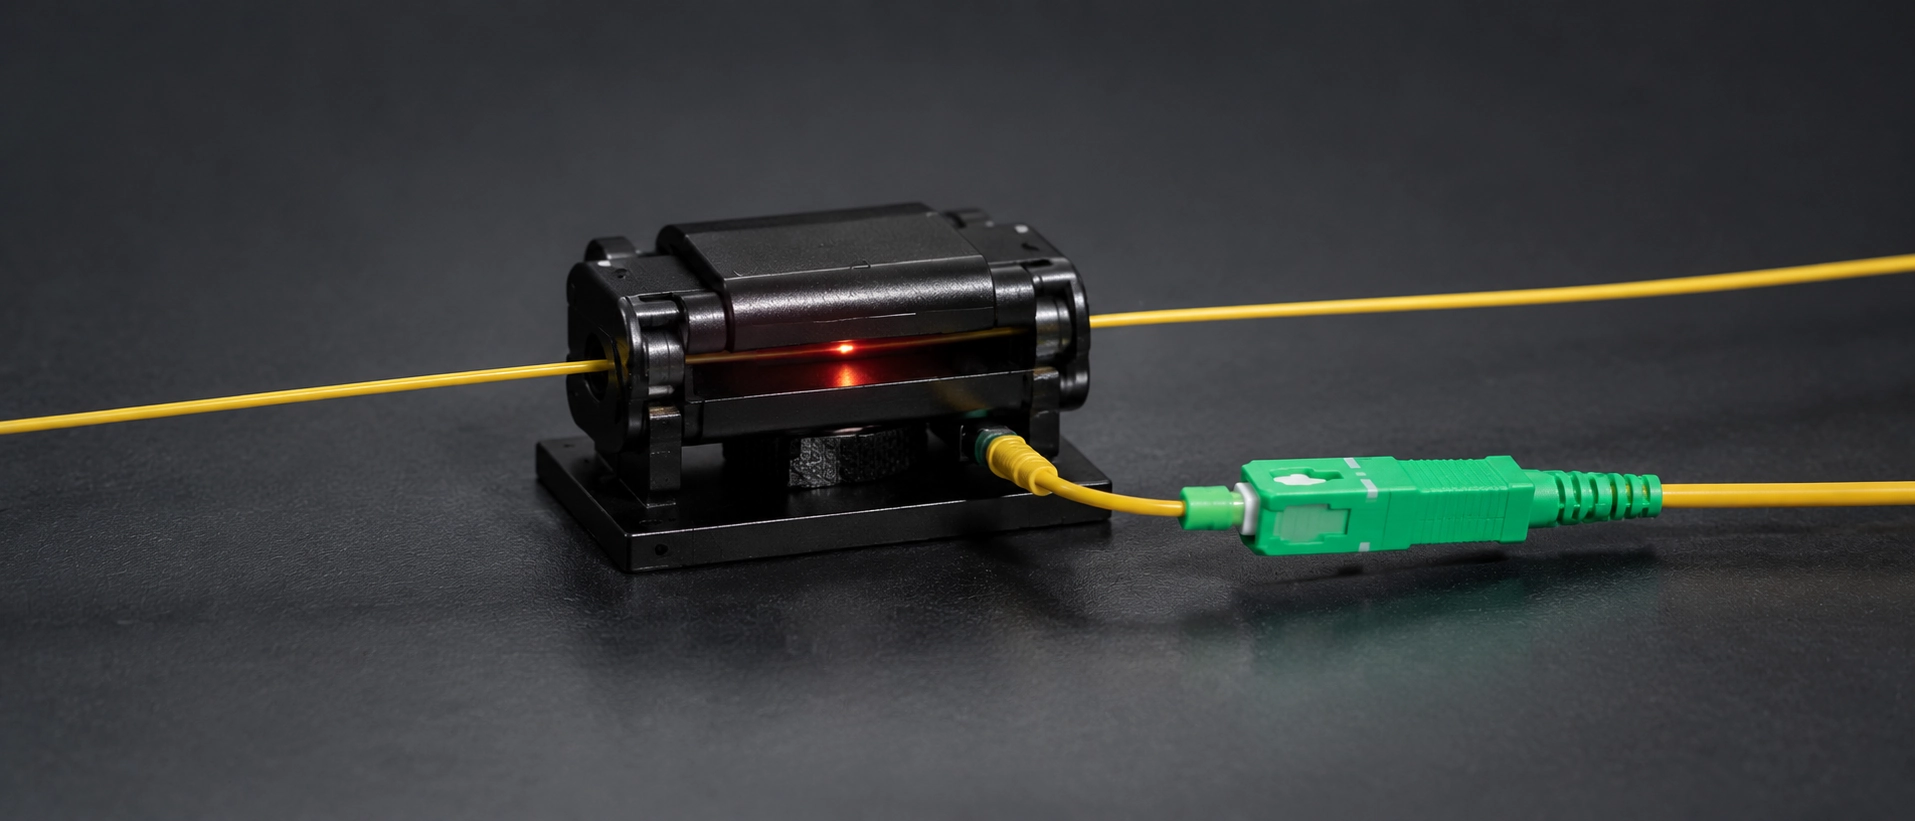
Eine Makrobiegung oder Clip-{0}}Kupplung ist betrieblich relevant, da sie den Betrieb weitaus weniger stören kann als das Schneiden und erneute Spleißen der Glasfaser. Die erforderliche Fähigkeit, die Zugriffszeit und der erreichbare Verlust hängen von der Kabelkonstruktion und der Kopplungsmethode ab und sollten daher nicht als allgemein einfach oder unsichtbar dargestellt werden. Die sinnvolle Planungsannahme besteht einfach darin, dass ein Angreifer mit physischem Zugang in der Lage sein könnte, handelsübliche Glasfaser-Handhabungsgeräte zu nutzen, ohne zuvor ein Link-Down-Ereignis auszulösen.
Es gibt eine Folgerung, die es wert ist, klar dargelegt zu werden. Aufdringliche Methoden, die das Schneiden und erneute Spleißen der Glasfaser erfordern, führen wahrscheinlich zu einem sichtbaren Ausfall während der Installation. Nicht-aufdringliche Methoden können ein Link-Down-Ereignis vermeiden und nur eine kleine Änderung im optischen Verhalten hervorrufen. Eine Überwachung, die nur auf Verbindungsverluste achtet, ist daher unvollständig; Es deckt nicht die Ereignisse mit geringem Verlust ab, die am schwersten von der normalen Pflanzenvariation zu unterscheiden sind.
Warum Ihr Linkbudget die Beweise verschlingt
Ein verdeckter Wasserhahn benötigt nicht viel Licht. Ein Fotodetektor braucht genug, um das Signal wiederherzustellen, und er ist bewusst so eingestellt, dass er nicht mehr benötigt. Im Vergleich zum Verlustbudget einer echten Verbindung verschwindet der Diebstahl.
Die Spanne unten ist eine beispielhafte 10 km lange Singlemode-Verbindung bei 1310 nm mit zwei LC/UPC-Steckerpaaren und zwei Fusionsspleißen im Pfad. Bei den Angaben zur Sende-leistung und Empfänger-empfindlichkeit handelt es sich um angenommene Eingaben und nicht um Angaben zu einem bestimmten Transceiver. Ein echtes Design muss die Datenblattwerte des ausgewählten Moduls und die anwendbare optische Spezifikation verwenden. Der Zweck der Tabelle besteht darin, zu zeigen, wie ein kleiner unerklärlicher Verlust innerhalb der verfügbaren Marge bleiben kann.
| Budgetelement | Wert |
|---|---|
| Angenommene minimale Sendeleistung | −4,3 dBm |
| Faserdämpfung, 10 km bei 0,35 dB/km | 3,5 dB |
| Zwei Steckerpaare bei 0,35 dB | 0,7 dB |
| Zwei Fusionsspleiße bei 0,1 dB | 0,2 dB |
| Totaler Pfadverlust | 4,4 dB |
| Strom erhalten | −8,7 dBm |
| Angenommene Empfängerempfindlichkeit | −10,6 dBm |
| Verbleibende Marge | 1,9 dB |
Nehmen Sie nun an, dass der Pfadverlust um 0,3 dB zunimmt. Die empfangene Leistung bewegt sich auf –9,0 dBm und die berechnete Marge sinkt auf 1,6 dB. Wenn die Warnschwelle des Moduls niedriger ist, kann die Verbindung ohne Alarm fortgesetzt werden. Diese Änderung stellt keinen Hahn dar: Verschmutzung, eine neue Biegung, ein defekter Stecker oder Wartungsarbeiten können zu einem ähnlichen Schritt führen. Es zeigt nur, dass ein kleiner neuer Verlust innerhalb des technischen Bereichs verbleiben kann. Das Fehlen eines Alarms ist also kein Beweis dafür, dass der physische Pfad unverändert bleibt.
Dasselbe Ereignis sieht, vom Transceiver und nicht von der Tabellenkalkulation aus betrachtet, folgendermaßen aus.
| Anschauliche Lektüre zum selben Modul | Festgelegte Grundlinie | Nach einem hypothetischen Pfadverlustanstieg von 0,3 dB |
|---|---|---|
| Rx-Leistung, gemein | −8,7 dBm | −9,0 dBm |
| Linkstatus | Hoch | Kann oben bleiben, wenn die Empfängergrenzen nicht überschritten werden |
| Delta im Vergleich zum Ausgangswert | - | 0,3 dB |
| Interpretation | Referenzzustand | Untersuchen; Die Ursache wird nicht allein durch Macht begründet |
| Alarmstatus | Hängt von den konfigurierten Schwellenwerten ab | Kann klar bleiben, wenn kein Schwellenwert überschritten wird |
Die absoluten Werte in dieser Tabelle sind nicht ausschlaggebend. Ein 0,3-dB-Schritt ist nur dann sinnvoll, wenn die normale Variation und die Messwiederholbarkeit desselben Moduls wesentlich kleiner als die Änderung sind. Wenn dies nicht der Fall ist, kann das Ereignis im normalen Drift verschwinden. Erkennungsschwellen müssen daher pro Spanne festgelegt und nicht von einem Beispiel kopiert werden.

Es gibt eine zweite und weniger offensichtliche Falle in der Instrumentierung. Der digitale Diagnosebericht erhält optische Stärke, aber absolute Genauigkeit und relative Wiederholbarkeit sind nicht dasselbe. Für SFP- und SFP+-Geräte:SFF-8472ermöglicht eine herstellerspezifische Empfangsleistungsgenauigkeit, die unter den angegebenen Bedingungen besser als ±3 dB sein muss. Ein 100G-QSFP-Modul verwendet möglicherweise eine andere Verwaltungsspezifikation, daher müssen sein Datenblatt und seine Host-Implementierung überprüft werden, anstatt die SFF-8472-Zahl zu übernehmen. In beiden Fällen lässt sich eine kleine Änderung glaubwürdiger bewerten, indem man dasselbe Modul mit seiner eigenen stabilen Basislinie vergleicht und seine Wiederholbarkeit validiert. DDM ist ein zu untersuchender Beweis, kein Beweis für einen Abgriff.
Überwachung der Glasfasernetzwerksicherheit: Von Vermutungen zu Schwellenwerten
Die OTDR-Überwachung ist eine häufige Empfehlung, der praktische Einsatz hängt jedoch von der Referenzkurve, den Alarmkriterien und dem Reaktionsprozess ab. Die Überwachung kann in drei komplementäre Ebenen organisiert werden, die nicht austauschbar sind.
Schicht eins: kontinuierliche Empfangsleistungstrendsauf den Transceivern, die Sie bereits besitzen. Die Basiswerte erstrecken sich jeweils über mindestens einen vollständigen Wärmezyklus und verwenden einen längeren Zeitraum für Außenanlagen oder andere variable Umgebungen. Legen Sie den Untersuchungsschwellenwert anhand der beobachteten Variation dieser Spanne, der Wiederholbarkeit des Moduls und des Abfrageintervalls fest und nicht anhand eines universellen Absolutwerts. Beispielsweise kann ein anhaltender Schritt in der Nähe von 0,2 dB eine Untersuchung einer Spanne rechtfertigen, deren normale Schwankung deutlich unter 0,1 dB liegt. Dies ist jedoch kein Beweis für eine Störung und sollte zunächst anhand von Wartungs-, Temperatur- und Senderänderungen überprüft werden. Baselines müssen auch nach legitimer Arbeit durch Änderungskontrolle wiederhergestellt werden. Dieselbe DDM-, OSNR- und Leistungstelemetrie, die für die optische Leistungsüberwachung verwendet wird, kann diese Schicht unterstützen; Der Sicherheitswert ergibt sich aus der Art und Weise, wie die Daten ermittelt, korreliert und untersucht werden.
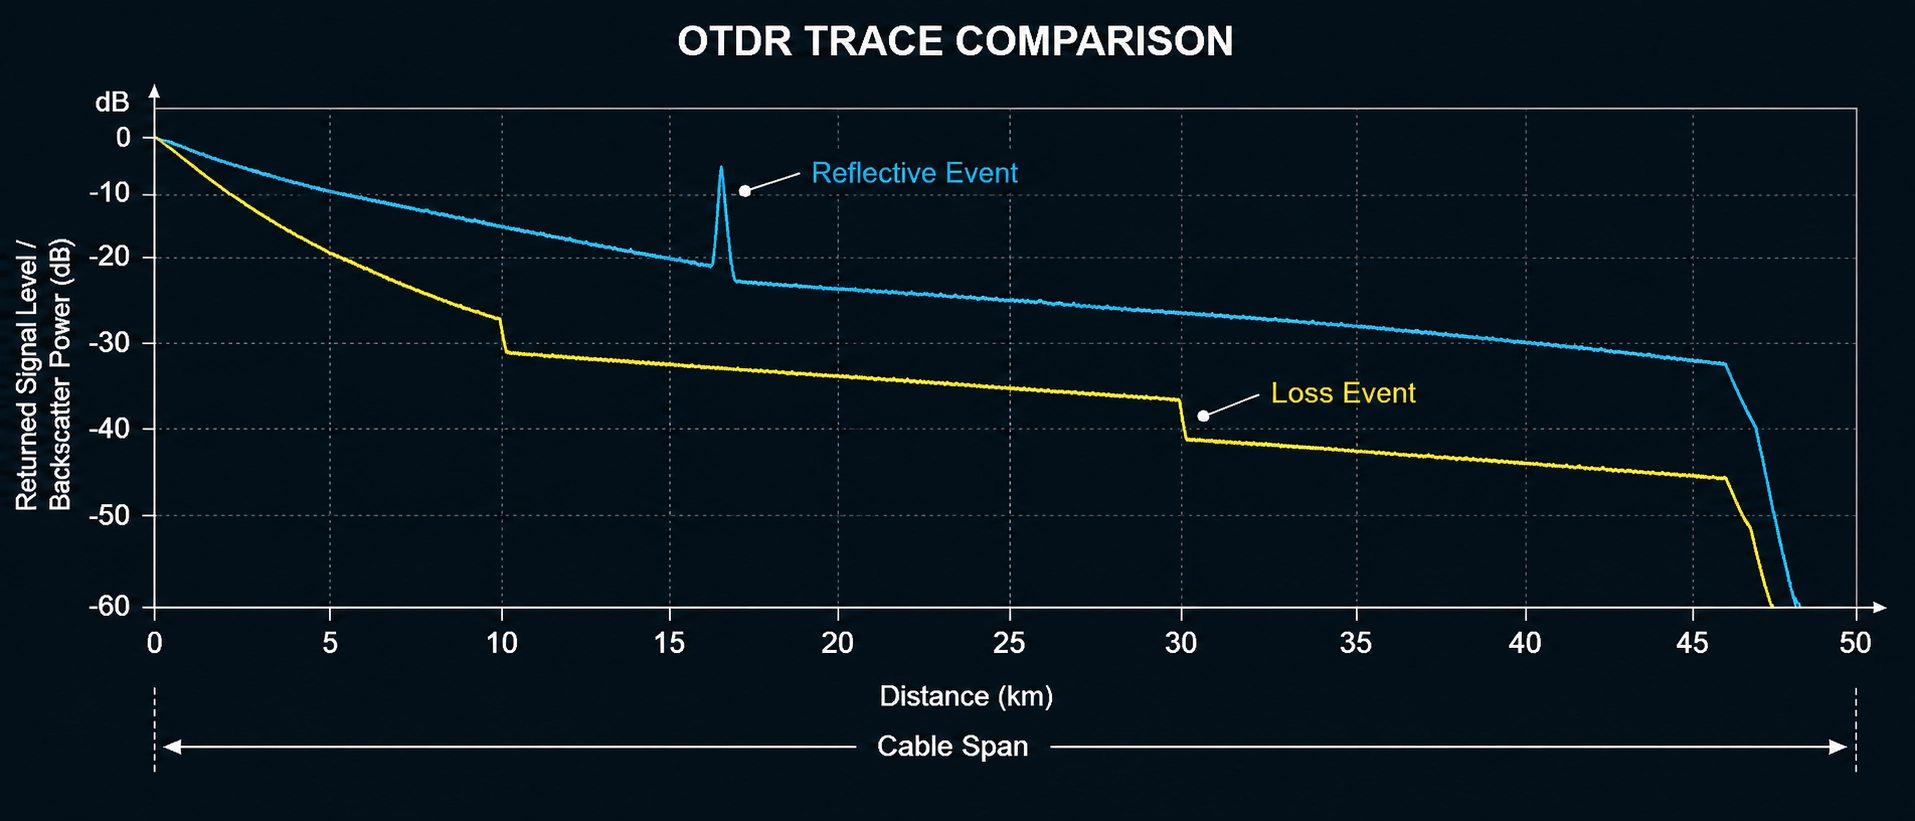
Schicht zwei, OTDR-Kurvenvergleich, idealerweise automatisiert als Teil eines Remote-Glasfasertestsystems. Sein Hauptwert ist die Lokalisierung. Empfangs-Leistungsdaten können zeigen, dass sich ein Pfad geändert hat; Eine differenzielle OTDR-Kurve kann ein neues reflektierendes oder nicht-reflektierendes Ereignis in der Nähe eines Anschlusses, einer Spleißstelle oder einer Routenposition platzieren. Die Erkennung hängt immer noch von der Pulsbreite, der Wellenlänge, den Totzonen des Ereignisses, der Entfernungsauflösung und der Qualität der Referenzspur ab. Ein automatisierter Vergleich kann den Untersuchungszyklus verkürzen, macht jedoch nicht jedes Ereignis mit geringem Verlust sichtbar oder identifiziert die Ursache ohne Überprüfung vor Ort.
Schicht drei, akustisch.Phasenempfindliches OTDR, das häufig für die verteilte akustische Erfassung verwendet wird, kann Vibrationen entlang einer Glasfaserroute erkennen und Aktivitäten wie Ausgrabungen, Fahrzeugbewegungen oder Zugang in der Nähe des Kabels identifizieren. Veröffentlichte Versuche haben eine starke Klassifizierungsleistung unter kontrollierten Bedingungen berichtet, auch auf langen Kabelstrecken. Diese Ergebnisse sollten nicht direkt auf ein Live-Netzwerk übertragen werden: Bodenbedingungen, Kabelplatzierung, Hintergrundvibrationen, Klassifizierungstraining und absichtliches Ausweichen können die Feldleistung verändern. Die akustische Erfassung ist daher eine Routenschutzoption, die an der tatsächlichen Anlage validiert werden muss, und kein garantierter Wasserhahndetektor.
Wie eine repräsentative Untersuchung aussieht
Das Folgende ist eine veranschaulichende Diagnosesequenz und keine Aussage über einen benannten Kunden oder ein abgeschlossenes Projekt. Ein Metro-DCI-Span zeigt einen neuen, anhaltenden Anstieg des Empfangspfadverlusts, während die Verbindung aktiv bleibt. Die relative Leistungstrendanalyse identifiziert die Änderung, da bereits eine stabile Basislinie vorhanden ist. Eine differenzielle OTDR-Ablaufverfolgung platziert das neue Ereignis in der Nähe eines bekannten Patchpanels, und bei der physischen Inspektion wird eine Kontamination des Steckverbinders nach einem kürzlich erfolgten Neupatchen festgestellt und kein Hinweis auf einen Abgriff.
Der Punkt ist nicht, dass jede kleine Verluständerung eine Kontamination darstellt oder dass Leistungsdaten einen Angreifer identifizieren können. Es geht darum, dass Baselining, Lokalisierung und physische Inspektion ein gewöhnliches Wartungsproblem von einem unerklärlichen Streckenereignis unterscheiden können. Diese Diagnosefähigkeit ist ein realistisches Ergebnis einer Sicherheitsbewertung von Glasfasernetzwerken.
Welche Schichten Sie tatsächlich benötigen
Beginnen Sie damit, die Spannen nach Routeneigentum und Endpunktkontrolle zu sortieren. Fügen Sie dann Verkehrssensibilität, behördliche Verpflichtungen, Wiederherstellungsoptionen und die Folgen einer Offenlegung hinzu, bevor Sie Maßnahmen auswählen.
Für ein gebäudeinternes Unternehmensnetzwerk, bei dem jeder Strang innerhalb eines kontrollierten Umkreises bleibt und beide Enden von demselben Team verwaltet werden, sind Empfangsstromtrends und physische Zugangskontrollen oft eine sinnvolle Basis. Automatisierte OTDR- oder akustische Sensoren rechtfertigen ihre Kosten möglicherweise nicht, es sei denn, der Verkehr, gemeinsam genutzte Räume oder Compliance-Anforderungen stellen eine größere-Folgengefahr dar.
Für geleaste Metro-Dark-Glasfaserkabel oder eine DCI-Strecke, die öffentliche Vorfahrten kreuzt und bei der Sie beide Enden terminieren, aber nicht Eigentümer der Route sind, sind Empfangs-{2}Leistungstrends und Referenz-OTDR-Spuren häufig eine vertretbare Kombination. Anbieterverträge, Routenaufzeichnungen und Zugriffskontrollen können die Sichtbarkeit erhöhen, ersetzen jedoch nicht den Endpunktnachweis. Die akustische Überwachung kann ausgewertet werden, wenn der Routenzugang, die Spannweite und der Verkehrswert die zusätzlichen Kosten berücksichtigen.
Bei einer Fernstrecke oder einer gemieteten{1}Wellenlängenstrecke, bei der Sie die Zwischenanlage nicht steuern, sind die Möglichkeiten der direkten Erkennung auf der physikalischen{2}}Ebene begrenzt. Anbieterüberwachung und vertragliche Kontrollen sind immer noch wichtig, aber der Schutz der Nutzlast wird zur primären Kontrolle, da Sie nicht jedes Segment unabhängig beobachten können. Dadurch wird die Designentscheidung in Richtung Verschlüsselung und Architektur verlagert.
Das Glas selbst ist eine Sicherheitsvariable
Biegeunempfindliche Fasern, die gemäß den ITU-T G.657-Empfehlungen gebaut wurden, wurden entwickelt, um Makrobiegeverluste bei kleineren Biegeradien zu reduzieren. Dies ist in erster Linie ein Vorteil bei der Bereitstellung und Zuverlässigkeit in dichten Routing-, Steigleitungs- und Zugangsnetzwerken. Es kann auch die Leckage aus einer gewöhnlichen Biegung verringern, die Norm definiert jedoch nicht den Widerstand gegen Klopfen und sollte nicht als vollständige Sicherheitskontrolle dargestellt werden.
Die jetzigeITU-T G.657-Spezifikationstellt die folgenden Makrobiegungsgrenzwerte für unverkabelte G.657.A2-Fasern bei 1550 nm bereit. Der Biegeradius und die Anzahl der Windungen sind Bestandteil jeder Prüfbedingung und können nicht vom Verlustwert getrennt werden. Hierbei handelt es sich um Standardgrenzwerte, nicht um eine Produktmessung oder ein Modell dafür, wie viel Licht ein Zapfgerät ableiten könnte.
| Biegeradius | Anzahl der Umdrehungen | G.657.A2 maximaler Verlust bei 1550 nm |
|---|---|---|
| 15 mm | 10 | Kleiner oder gleich 0,03 dB |
| 10 mm | 1 | Kleiner oder gleich 0,1 dB |
| 7,5 mm | 1 | Kleiner oder gleich 0,5 dB |
Lesen Sie diese Tabelle als Bereitstellungsspezifikation und nicht als Kostenkurve für Angreifer. Dies stützt die enge Schlussfolgerung, dass konforme G.657.A2-Fasern den Makrobiegeverlust unter den angegebenen Laborbedingungen begrenzen. Das tatsächliche Verhalten hängt auch vom Kabel, der Beschichtung, der Wellenlänge, der Biegegeometrie und der Installation ab. Die Tabelle quantifiziert nicht die Extraktionseffizienz, die Angriffsschwierigkeit oder die praktische Erkennbarkeit.
Geben Sie G.657.A2 nicht ausschließlich als Sicherheitsmaßnahme an. Wählen Sie es für die erforderliche Kurvenleistung und das Netzwerkdesign aus und wählen Sie dann Leistungstrend, OTDR-Vergleich oder akustische Erfassung aus dem Routenbedrohungsmodell. Ob eine bestimmte Faser- und Kabelkonstruktion die Sichtbarkeit eines Abhörversuchs verbessert oder schwächt, erfordert systemspezifische Tests. Die veröffentlichten Biegeverlustgrenzen allein können diese Frage nicht beantworten.
Verschlüsselung als Backstop und die nicht übereinstimmenden Latenzzahlen
Alles darüber ist Erkennung. Die Erkennung sagt Ihnen, dass sich etwas geändert hat, normalerweise nachdem das Ereignis begonnen hat. Durch die Verschlüsselung wird der Wert abgefangener Nutzdaten verringert, obwohl Schlüsselverwaltung, Endpunktvertrauen und Verkehrsmetadaten weiterhin wichtig sind.
Die drei Kandidatenschichten schützen unterschiedliche Bereiche zu unterschiedlichen Betriebskosten. Optische Layer-1- oder OTN-Verschlüsselung kann eine komplette Client-Nutzlast schützen und unterstützt je nach Plattform möglicherweise gemischte Client-Protokolle. Layer 2 MACsec schützt Ethernet-Verbindungen und wird normalerweise Hop für Hop angewendet. Layer 3 IPsec schützt den IP-Verkehr über geroutete oder nicht vertrauenswürdige Verwaltungsdomänen. Bei DCI-Verbindungen kommt Layer 1 oft in die engere Auswahl, wenn es auf Protokolltransparenz und vorhersehbare Transportleistung ankommt. Die richtige Wahl hängt jedoch immer noch von der Topologie, der Schlüsselverwaltung, der Plattformunterstützung und den Endpunkten ab, denen man vertrauen muss.
| Layer 1 (optische/OTN-Verschlüsselung) | Schicht 2 (MACsec) | Schicht 3 (IPsec) | |
|---|---|---|---|
| Schützt | Vollständige Nutzlast, protokoll-agnostisch | Ethernet-Frames, MAC verfügbar gemacht | IP-Nutzlast, End-to-End |
| Umfang | Punkt zu Punkt über die optische Spanne | Hop für Hop | Über Verwaltungsdomänen hinweg |
| Rahmung über Kopf | Implementierung-abhängig; Im Allgemeinen erfolgt keine Paketerweiterung im IPsec--Stil an der Client-Schnittstelle | Zusätzlicher Aufwand für Sicherheits-Tags und Integritätsprüfung- | Variabler Header, Integrität und Kapselungs-Overhead |
| Unterstützung für gemischte-Protokolle | Plattform-abhängig; unterstützt möglicherweise mehrere Client-Protokolle | Nur Ethernet | Nur IP |
| Anforderung zum Latenzvergleich | Anbieter- und Messpunkt-spezifisch | Anbieter- und Plattform-spezifisch | Stark abhängig von Hardware, Paketgröße und Verarbeitungspfad |
Diese Tabelle schränkt die Ebenenauswahl ein; Es wählt nicht die Ausrüstung aus. Auf der vorgeschlagenen Hardware müssen noch drei Variablen verglichen werden: wo die Latenz gemessen wird, welche Client-Rate und welches Frame{1}}-Größenprofil verwendet werden und ob der Span ein oder mehrere Protokolle überträgt.
Veröffentlichte Latenzzahlen sind oft nicht direkt vergleichbar. Eine Abbildung deckt möglicherweise nur die kryptografische Engine ab, während eine andere Abbildung Framing, Pufferung, FEC und den gesamten Transponderpfad umfasst. Für den Handel, die synchrone Replikation oder eine andere latenzempfindliche Anwendung fragen Sie den Anbieter schriftlich:Ist diese Engine-nur oder Port-zu-Port-Latenz, welche Funktionen sind enthalten, bei welcher Client-Rate und Frame{3}}-Größenprofil und bei welcher Verkehrslast?Vergleichen Sie Geräte erst, nachdem jeder Lieferant die gleiche Messfrage beantwortet hat.
Eine weitere Einschränkung bleibt bestehen: Durch die Verschlüsselung können Inhalte geschützt werden, während einige Header oder beobachtbare Verkehrsmuster je nach Schicht und Modus außerhalb des geschützten Bereichs bleiben. Lautstärke und Timing sind ebenfalls Metadaten. Wenn ein Gegner davon profitieren könnte, es zu wissenWannDie Rechenzentren kommunizieren, bestätigen genau, welche Felder sichtbar bleiben und beurteilen, ob die Verkehrsanalyse in das Bedrohungsmodell gehört.
Die Compliance-Baseline hat fast niemand in Unternehmen gelesen
CNSSI 7003gibt eine detaillierte Antwort auf die Frage „Wie granular sollte physischer Schutz eigentlich sein?“ Obwohl es für geschützte Regierungssysteme geschrieben wurde, können seine Kontrollkategorien sorgfältig als Referenz verwendet werden, wenn ein kommerzielles Team ein konkreteres Vokabular für die physische{0}}Sicherheit benötigt.
Die Anweisung des US-Komitees für nationale Sicherheitssysteme zu geschützten Verteilungssystemen beschreibt verschiedene Trägeransätze, darunter befestigte, vergrabene, hängende, alarmierte und kontinuierlich überwachte Installationen. Seine Anforderungen sind spezifisch, da jeder Ansatz eine andere Gefährdung angeht: Vergrabene Strecken erfordern gesicherte Zugangspunkte, alarmierte Träger erfordern genehmigte Erkennungs- und Reaktionsverfahren und kontinuierlich überwachte Träger erfordern eine kontinuierliche Beobachtung. Diese Steuerelemente wurden für klassifizierte Systeme geschrieben und stellen daher eher ein Referenzmodell als eine automatische Anforderung für ein kommerzielles Netzwerk dar.
Der operativ interessante Teil ist der Handel zwischen Prüfbarkeit und Instrumentierung. Gemäß CNSSI 7003 kann ein alarmierter Spediteur einige wiederkehrende Sichtprüfungsanforderungen ersetzen, wenn der Alarm- und Reaktionsprozess die festgelegten Bedingungen erfüllt. Ein kommerzielles Netzwerk kann dieses Prinzip übernehmen, ohne Anspruch auf Einhaltung zu erheben: Wo eine kontinuierliche Inspektion unpraktisch ist, können eine validierte Überwachung und ein definierter Reaktionsprozess eine nachhaltigere Kontrolle bieten.
Ein praktischer erster Ansatz besteht darin, jeden Streckenabschnitt als ungeschützt, physisch gesichert, alarmiert oder ständig überwacht einzustufen. Hierbei handelt es sich um ein informelles kommerzielles Reifegradmodell, das aus den Steuerungskonzepten abgeleitet wird; Es handelt sich nicht um eine CNSSI-Konformitätsbewertung. Das Ergebnis ist für die Festlegung des Umfangs nützlich, da es zeigt, wo der Zugriff kontrolliert wird, wo Beweise verfügbar sind und wo sich die Organisation vollständig auf einen Anbieter verlässt.
Die Übung sagt Ihnen nicht, was mit den freigelegten Segmenten zu tun ist, und hier hört es auf, eine Checkliste zu sein, und wird zu einer technischen Entscheidung. Die Wahl zwischen der Instrumentierung eines Segments, der Stärkung der Zugriffskontrollen und der Verschlüsselung des Datenverkehrs hängt von der Span-Länge, der Client-Rate, dem Protokollmix, dem Routeneigentum und davon ab, wer die Gegenseite terminiert. Es erfordert eine projektspezifische Architekturüberprüfung und keine allgemeine Reifebewertung.
Bedrohungsmodellierung ohne Schlagzeilen
Eine abschließende Korrektur, da die populäre Formulierung dieses Themas die Entscheidungsqualität aktiv beeinträchtigt.
Vorfälle mit Unterseekabeln werden oft aus der Sabotageperspektive diskutiert, aber die routinemäßige Resilienzplanung sollte mit den häufigeren Ursachen beginnen. DerInternationales Kabelschutzkomiteemeldet etwa 150–200 Kabelfehler pro Jahr und identifiziert unbeabsichtigte menschliche Aktivitäten, insbesondere Fischereigeräte und Schiffsanker, als Hauptursache für Schäden. Vorsätzliche Eingriffe gehören nach wie vor zu einem Bedrohungsmodell, in dem das Motiv und die Folgen sie rechtfertigen, aber sie sollten die Routenvielfalt, den Schutz und die Wiederherstellungsplanung für die höher-frequenten Unfallereignisse nicht verdrängen.
Gezieltes Abfangen sollte weiterhin als plausibles Szenario mit geringer{0}}Frequenz betrachtet werden. A2003 Black Hat Federal-Präsentationzitierte einen gemeldeten Fall mit einem illegal installierten Gerät in einem optischen Netzwerk in der Nähe einer Investmentfondsgesellschaft vor der Veröffentlichung der Quartalsergebnisse. Da sich die Präsentation selbst auf einen früheren Bericht stützte, sollte das Beispiel als historische Warnung und nicht als vollständig dokumentierte Vorfallaufzeichnung gelesen werden. Aus der Planungslehre geht hervor, dass das Motiv kommerziell und lokal und nicht nur geopolitisch sein kann.
Wenn Sie diese beiden Szenarien nebeneinanderstellen, werden die Prioritäten klarer. Unfallschäden werden im Allgemeinen durch Routenvielfalt, physischen Schutz und Sanierungsplanung bekämpft. Eine geringere-Häufigkeit, aber hohe-Konsequenzen beim Abfangen erfordern eine Verschlüsselung auf der entsprechenden Ebene sowie eine relative-Trendüberwachung an den von Ihnen kontrollierten Endpunkten. Ein teures Erkennungsprogramm auf einer Route, die Sie weder besitzen noch beenden, kann einen begrenzten Wert liefern, es sei denn, der Anbieter kann brauchbare Telemetrie- und Reaktionszusagen bereitstellen. Die endgültige Zuteilung sollte dem eigenen Bedrohungsmodell der Organisation und nicht einer universellen Regel folgen.
FB-LINK kann die Transceiver-Telemetrie, das Verbindungsbudget und Transportbeschränkungen überprüfen, die ein Sicherheitsdesign auf der physischen{1}}Ebene prägen. Das nützliche Ergebnis ist ein routenspezifischer Kontrollplan und keine allgemeine Behauptung, dass ein einzelner Glasfasertyp, ein Alarmschwellenwert oder eine Verschlüsselungsschicht jeden Fall löst.
Wenn Sie eine bestimmte Spanne bewerten, geben Sie die Spannenlänge, die Client-Rate, den Glasfaserbesitz, die Endpunktsteuerung, den Protokollmix und die verfügbare Telemetrie an. Diese Eingaben reichen aus, um gezielt zu prüfen, ob die Priorität auf physischer Zugangskontrolle, Überwachung, Verschlüsselung oder einer Kombination aus diesen dreien liegen sollte.
FAQ
Kann ein Glasfaserkabel angezapft werden, ohne dass die Verbindung unterbrochen wird?
Ja. Einige nicht-intrusive Kopplungsmethoden können einen Teil des optischen Signals extrahieren, ohne die Glasfaser zu unterbrechen und ohne notwendigerweise ein Link{2}}Down-Ereignis auszulösen.
Wie viel optischer Verlust verursacht ein verdeckter Glasfaserabgriff?
Es gibt keinen universellen Verlustwert. Einige verlustarme Kopplungsmethoden führen möglicherweise nur zu einer kleinen Änderung, während andere ein größeres Ereignis oder einen Ausfall verursachen. Ein Leistungswechsel allein kann einen Wasserhahn nicht von Verschmutzung, Verbiegung oder Wartung unterscheiden.
Was ist der praktischste Weg, um den Faserabgriff an einer Produktionsverbindung zu erkennen?
Verwenden Sie einen kontinuierlichen Vergleich mit einer Basislinie pro -Span: Empfangen Sie Leistungstrends an den Endpunkten, verweisen Sie auf OTDR-Spuren, wo beide Enden und die Route dies zulassen, und führen Sie eine physische Inspektion durch, um die Ursache zu bestätigen. Kein einziger Messwert beweist, dass ein Klopfen stattgefunden hat.
Was sind die Best Practices für die Sicherheit von Glasfasernetzwerken für Rechenzentren?
Beginnen Sie in einer kontrollierten Einrichtung mit verschlossenen Cross-{0}Verbindungsrahmen, dokumentiertem Zugang, Manipulationsnachweisen und Empfangsstromtrends. Bewerten Sie für DCI-Bereiche außerhalb des kontrollierten Perimeters die Verschlüsselung, beziehen Sie sich auf die OTDR-Überwachung, Anbieterkontrollen und Routendiversität entsprechend der Verkehrsempfindlichkeit und Routeneigentümerschaft.
Sollte die Sicherheit von Glasfasernetzwerken auf Layer-1-, Layer-2- oder Layer-3-Verschlüsselung basieren?
Schicht 1 eignet sich häufig für optische Punkt{1}}zu--Punkte, die Protokolltransparenz erfordern. MACsec passt zu kontrollierten Ethernet-Hops, während IPsec zu geroutetem Datenverkehr über nicht vertrauenswürdige Domänen passt. Vergleichen Sie geschützten Bereich, Schlüsselverwaltung, Plattformunterstützung und Port-zu-Port-Latenz, bevor Sie sich entscheiden.
Ist vorsätzliche Sabotage die größte Bedrohung für die Glasfaserinfrastruktur?
Nein. Unfallschäden durch Fischerei und Ankern dominieren die Statistik mit großem Abstand, und Bedrohungsmodelle sollten entsprechend gewichtet werden.